Workflows11 sep 202615 min leestijd
Wat is een api koppeling
Wat is een api koppeling. Wat is een API-koppeling? Uitleg over werking, typen API's, beveiliging en concrete use‑cases voor MKB, e‑commerce en de overheid.

Co-founder
Introductie
Een API-koppeling laat twee softwaresystemen automatisch gegevens uitwisselen. Het CBS verwerkte via API's 20.717.211 raadplegingen in 2023, tegenover 1.450.671 in 2019, wat laat zien dat geautomatiseerde toegang in Nederland een structurele manier van werken is geworden.
Een webshop-eigenaar die iedere ochtend bestellingen handmatig van WooCommerce naar Exact Online overtypt, herkent het probleem direct. Eén verkeerd cijfer kan een factuur verstoren, een dubbele invoer kan de voorraad onbetrouwbaar maken en vertraging kan de boekhouding en btw-aangifte onder druk zetten. Een API-koppeling automatiseert die overdracht door twee systemen via een gestandaardiseerde taal met elkaar te laten praten.
API staat voor Application Programming Interface. De API vormt een afgesproken toegangspoort waarmee een applicatie gegevens kan opvragen, toevoegen of wijzigen in een andere applicatie. De echte waarde zit daarom niet in het technische begrip zelf, maar in minder handwerk, minder fouten en processen die kunnen meegroeien.
De situatie waarin een API-koppeling het verschil maakt
Een medewerker start de werkdag met een export uit WooCommerce. Bestellingen worden gecontroleerd, klantgegevens gekopieerd en bedragen ingevoerd in Exact Online. Bij weinig orders lijkt dat uitvoerbaar. Zodra het volume groeit, kost dezelfde handeling meer tijd en neemt de kans op een overgeslagen regel toe.
Zonder koppeling moeten medewerkers beide systemen afzonderlijk bijhouden. Een adreswijziging in de webshop verschijnt niet vanzelf in het CRM. Een verkocht product wordt niet direct van de voorraad afgetrokken. Een verzendlabel kan pas worden gemaakt nadat iemand de bestelling heeft gecontroleerd. Het proces blijft afhankelijk van menselijke aandacht, ook wanneer de handeling steeds wordt herhaald.
Een digitale tolk tussen applicaties
Een API werkt als een digitale tolk tussen applicaties. De webshop stelt een vraag volgens vaste regels. De boekhoudapplicatie begrijpt die vraag, verwerkt de gegevens en stuurt een antwoord terug volgens een afgesproken schema. Voor de proceseigenaar betekent dat vooral: informatie komt op het juiste moment op de juiste plek terecht.
Gegevens worden vaak uitgewisseld in JSON of XML. JSON is compact en wordt veel gebruikt door moderne webapplicaties. XML is uitgebreider en komt nog voor in oudere of formeel gestandaardiseerde integraties. Belangrijker dan de bestandsvorm is de afspraak tussen systemen: welke velden bestaan, welke waarden geldig zijn en wat er gebeurt wanneer gegevens ontbreken.
Een koppeling kan verschillende processtappen ondersteunen:
- Klantdata, zodat contactgegevens niet opnieuw worden ingevoerd.
- Voorraad, zodat verkoopkanalen en het ERP-systeem dezelfde beschikbaarheid tonen.
- Facturen, zodat een verkoop automatisch in de financiële administratie terechtkomt.
- Verzendlabels, zodat een logistiek systeem de juiste order- en adresgegevens ontvangt.
Ook Nederlandse organisaties gebruiken API's voor uiteenlopende toepassingen. Het CBS stelt open data, nieuwsberichten, veelgebruikte cijfers en de publicatiekalender via webservices beschikbaar. Met onder meer een OData-interface kunnen organisaties actuele informatie verwerken in dashboards, websites en systemen voor bulkverwerking.
De technische verbinding is daarmee slechts het begin. Bij de keuze hoort ook aandacht voor implementatie, beheer, beveiliging en het risico dat een leverancier zijn gegevensformaat of toegangsregels wijzigt. Die punten bepalen mede of de koppeling op langere termijn proceswinst oplevert.
Praktische regel: een API-koppeling is geslaagd wanneer een bedrijfsproces aantoonbaar eenvoudiger, betrouwbaarder of schaalbaarder wordt. Een werkende verbinding zonder duidelijke proceswinst is geen goed integratieproject.
De kern: terugkerend overtypen maakt plaats voor een gecontroleerde gegevensstroom tussen systemen. Daardoor kan een groeiende organisatie meer transacties verwerken zonder elk proces met evenveel extra handelingen te belasten.
Hoe een API-koppeling technisch werkt
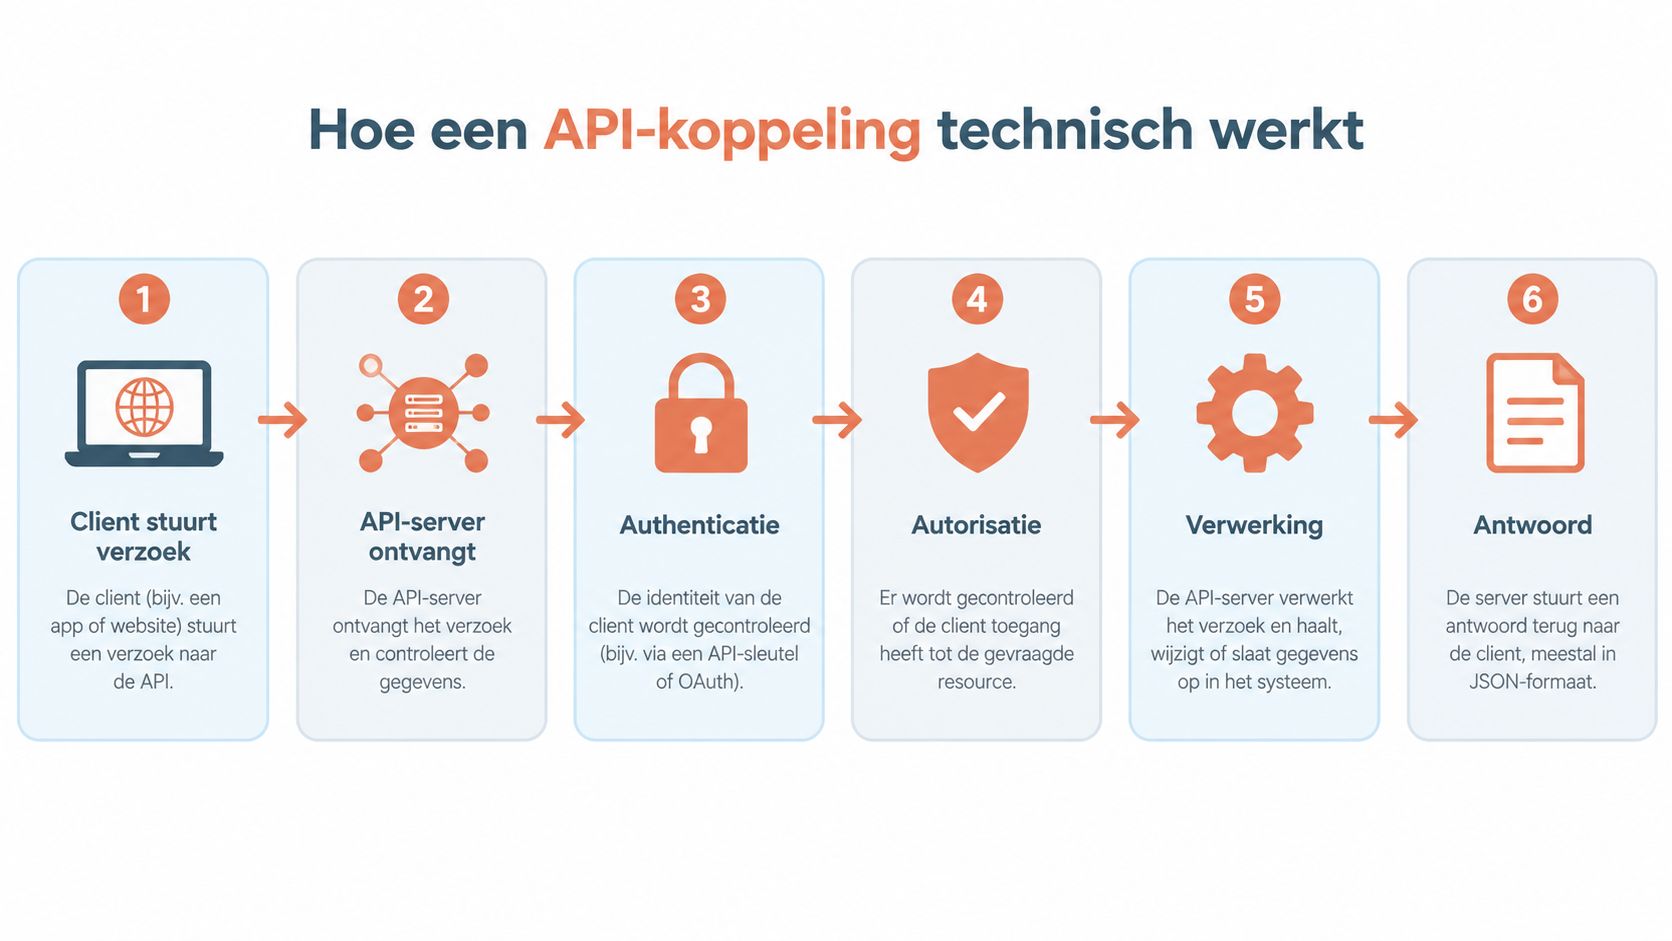
Een technisch API-verzoek bestaat uit een korte keten van handelingen. De namen klinken technisch, maar de logica is goed te volgen wanneer ieder onderdeel aan een bedrijfsactie wordt gekoppeld.
Van bestelling naar antwoord
Eerst formuleert de client een verzoek. De client is de applicatie die iets wil doen, bijvoorbeeld een webshop die een nieuwe bestelling naar een ERP-systeem stuurt. Het verzoek bevat een unieke URL, het zogenaamde endpoint. Een endpoint verwijst naar een specifieke gegevensbron, zoals /orders/12345, waarbij het laatste deel naar één order verwijst.
Daarna beschrijft de HTTP-methode de actie. Een systeem gebruikt bijvoorbeeld:
- GET om gegevens op te halen.
- POST om nieuwe gegevens aan te maken.
- PUT om bestaande gegevens te wijzigen.
- DELETE om gegevens te verwijderen.
De webshop stuurt het verzoek via HTTPS naar de API-server. HTTPS beschermt de gegevens tijdens het transport. In het verzoek staan ook gegevens over de gewenste actie, de inhoud en de manier waarop de server de afzender kan herkennen.
Authenticatie bepaalt wie het verzoek doet. Dat kan met een API-sleutel, een token of een OAuth-flow. Daarna volgt autorisatie. Die controle bepaalt niet alleen of de afzender bekend is, maar ook of die afzender bijvoorbeeld orders mag lezen, facturen mag aanmaken of klantgegevens mag wijzigen.
Verwerking en foutafhandeling
De server ontvangt het verzoek, controleert de inhoud, raadpleegt de database en past bedrijfsregels toe. Een order kan bijvoorbeeld worden geweigerd wanneer een verplicht adresveld ontbreekt, een product niet bestaat of de afzender geen toestemming heeft voor die handeling.
Vervolgens stuurt de server een gestructureerd antwoord terug, meestal in JSON. Een statuscode geeft aan of de actie is gelukt. De client kan daarna een bevestiging tonen, een volgende stap starten of een foutmelding registreren. Een goede koppeling behandelt ook tijdelijke storingen, time-outs, dubbele verzoeken en limieten op het aantal aanvragen.
De Nederlandse API-strategie gebruikt hiervoor onder meer OpenAPI Specification, REST API Design Rules, het NL GOV OAuth-profiel en Digikoppeling REST API. Deze standaarden ondersteunen machineleesbare documentatie, uniforme ontwerpen en interoperabiliteit tussen systemen van verschillende leveranciers, zoals beschreven in de Nederlandse API-strategie.
Een API-koppeling is in de praktijk dus geen enkel verzoek, maar een reeks verzoeken in een vaste volgorde. Middleware of een iPaaS-platform kan daarbij gegevens vertalen, controles uitvoeren, fouten opnieuw proberen en berichten doorsturen naar het volgende systeem.
Voor een visuele uitleg van het proces is ook deze video beschikbaar:
Verschillende typen API's naast elkaar
Een proceseigenaar komt meestal niet zelf met een API-architectuur op de proppen. De leverancier heeft vaak al bepaald welke interface beschikbaar is. Toch helpt het om de belangrijkste varianten te herkennen, omdat de keuze invloed heeft op documentatie, beveiliging, uitbreidbaarheid en beheer.
| Kenmerk | REST API | SOAP API | GraphQL API |
|---|---|---|---|
| Basisidee | Werkt met resources en HTTP-methodes | Werkt met formele XML-berichten | De client vraagt precies de gewenste velden op |
| Datavorm | Vaak JSON, soms XML | XML | Meestal JSON als antwoord |
| Sterk punt | Lichtgewicht en breed toepasbaar | Strikte contracten en formele standaarden | Flexibele gegevens voor verschillende clients |
| Past goed bij | Webshops, mobiele apps en moderne bedrijfssoftware | Formele ketens, oudere systemen en streng gespecificeerde integraties | Dashboards en apps met verschillende databehoeften |
| Aandachtspunt | Ontwerp en versiebeheer moeten goed worden onderhouden | Zwaardere berichten en meer complexiteit | Een goed schema en bewaking van query's zijn noodzakelijk |
REST als praktische standaard
REST is voor veel nieuwe web- en mobiele applicaties de logische start. De interface gebruikt herkenbare resources, zoals orders, klanten of producten, en koppelt daar standaardhandelingen aan. Daardoor kunnen ontwikkelaars snel begrijpen hoe een API werkt, zolang de documentatie duidelijk is.
REST is niet automatisch beter. Een slecht ontworpen REST API kan onduidelijke gegevens teruggeven, te veel rechten toestaan of wijzigingen slecht opvangen. De keuze moet daarom aansluiten op de systemen en het beheer dat een organisatie kan organiseren. Een vergelijking van de ontwerpkeuzes staat in REST en GraphQL naast elkaar.
SOAP en GraphQL
SOAP is een ouder, strikt XML-gebaseerd protocol. Het wordt nog gebruikt wanneer een leverancier formele contracten, signing, transacties of bestaande ketenstandaarden voorschrijft. In bancaire, logistieke en overheidsomgevingen kan die voorspelbaarheid zwaarder wegen dan een lichte berichtenstructuur.
GraphQL laat een client precies vragen welke velden nodig zijn. Dat werkt goed wanneer een dashboard of mobiele app verschillende schermen heeft die elk een andere gegevenssnit nodig hebben. De flexibiliteit vraagt wel om zorgvuldig beheer van het schema, autorisaties en zware of onnodig brede queries.
Er bestaat ook een organisatorisch onderscheid. Een interne API verbindt systemen binnen dezelfde organisatie, terwijl een publieke API bedoeld is voor externe ontwikkelaars of partners. Daarnaast kan een koppeling synchroon werken, waarbij een systeem direct op antwoord wacht, of asynchroon via een webhook, waarbij een systeem pas een bericht verstuurt wanneer een gebeurtenis plaatsvindt.
De vuistregel blijft praktisch: kies REST als algemene standaard, SOAP wanneer de leverancier of formele keteneisen dat voorschrijven, en GraphQL wanneer meerdere clients verschillende gegevens uit dezelfde bron nodig hebben.
Beveiliging van een API‑koppeling in 2026
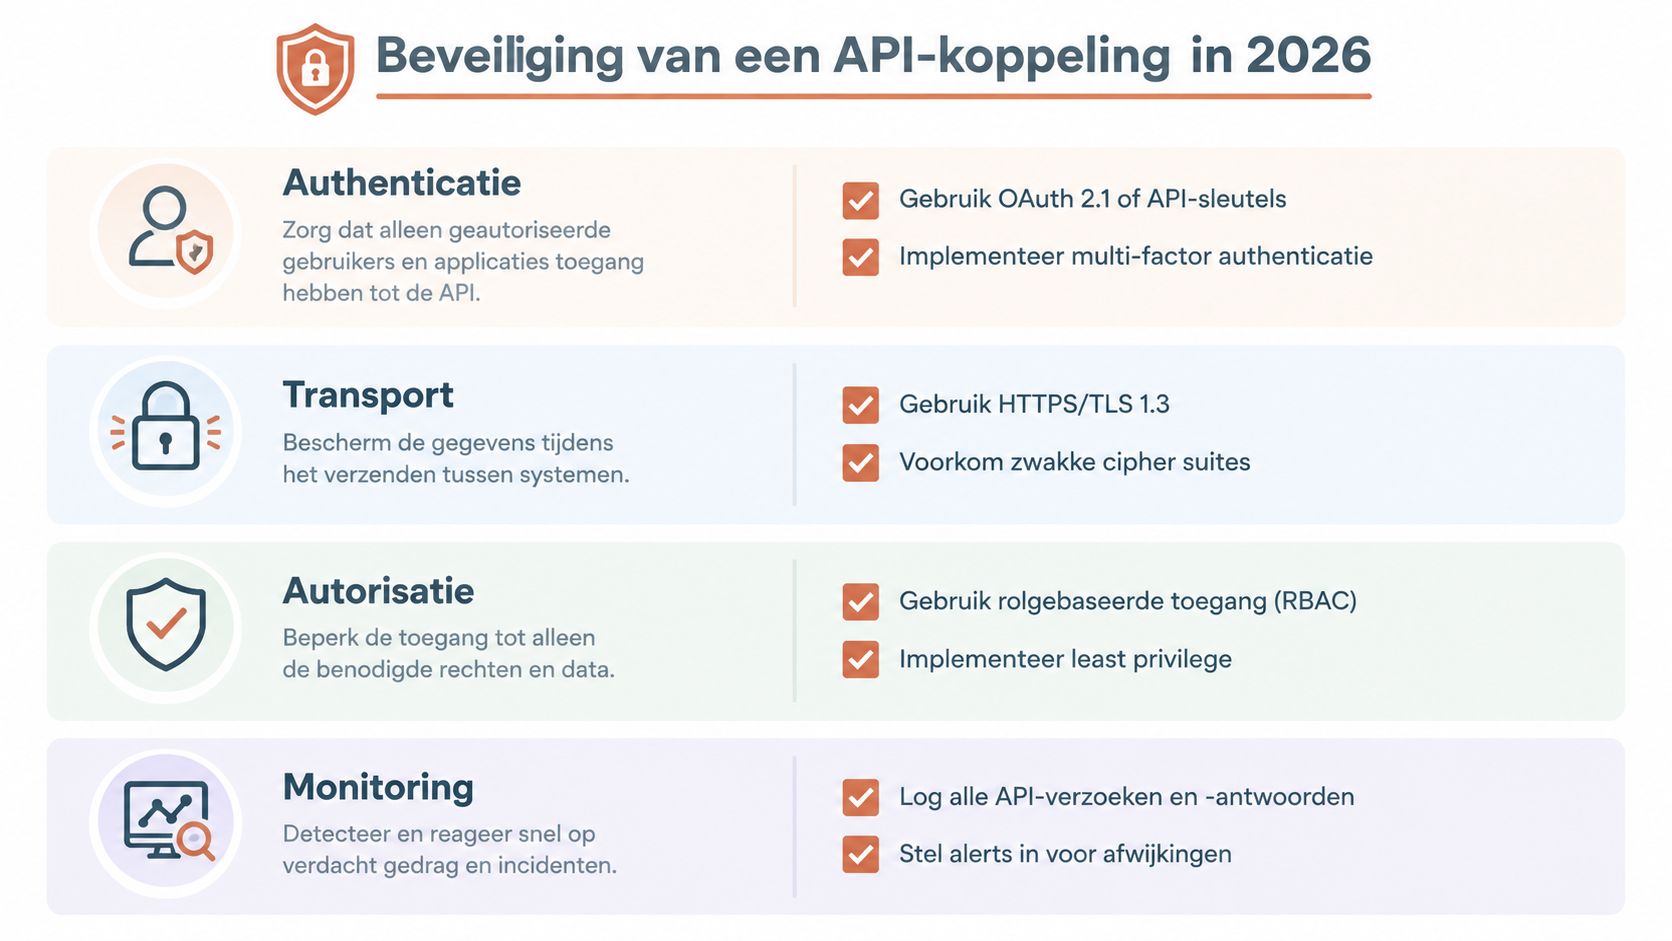
Een API is zo sterk als de zwakste schakel in authenticatie, transport, autorisatie en monitoring. Een koppeling tussen webshop, CRM, ERP en boekhouding geeft systemen toegang tot bedrijfsgegevens. Een fout in toegangsrechten kan daardoor een groter effect hebben dan een gewone invoerfout in één applicatie.
Het security-risico verdient extra aandacht. Thales rapporteerde in de eerste helft van 2025 meer dan 40.000 API-incidenten, ruim 220 per dag. In 2026 gaf 67% van de organisaties aan API's de meest risicovolle applicatiecategorie te vinden, terwijl 53% een groot tekort aan zichtbaarheid meldde, volgens de samenvatting van Thales-gegevens over API-aanvallen.
Vier verdedigingslinies
Authenticatie controleert welke applicatie of gebruiker toegang vraagt. Een API-sleutel kan passend zijn voor een eenvoudige interne integratie, terwijl OAuth of mutual TLS beter past bij een bredere keten met expliciete rechten en certificaten.
Transport moet via TLS lopen. Nederlandse richtlijnen wijzen erop dat versleuteld transport onderschepping helpt voorkomen. In contexten met Nederlandse of semi-overheid wordt voor client-authenticatie een PKIoverheid-certificaat gebruikt, zoals beschreven in de NCSC-richtlijn voor webapplicaties.
Autorisatie bepaalt wat een geauthenticeerde partij mag doen. Een systeem dat alleen orderstatussen hoeft te lezen, hoort geen toestemming te krijgen om klantdata te verwijderen. Rollen, scopes en rechten per endpoint beperken de schade wanneer een token uitlekt.
Monitoring maakt afwijkingen zichtbaar. Gestructureerde logging, waarschuwingen bij ongebruikelijke patronen en rate limiting helpen een team om misbruik of een technische storing sneller te herkennen. Logs moeten voldoende informatie bevatten voor onderzoek, zonder onnodig gevoelige gegevens op te slaan.
Een proceseigenaar kan bij iedere nieuwe koppeling controleren:
- Toegang: is duidelijk welke applicatie toegang krijgt en waarom?
- Rechten: kan de koppeling minder data lezen of wijzigen dan nu is voorgesteld?
- Transport: loopt ieder verzoek via TLS?
- Geheimen: worden sleutels en tokens veilig opgeslagen en periodiek vervangen?
- Controle: ontvangt een verantwoordelijke waarschuwingen bij fouten, pieken en geweigerde verzoeken?
De Architectuur Digitale Overheid 2030 beschrijft een API als een verzameling definities voor communicatie tussen computerprogramma's. Dat onderstreept een belangrijk punt: beveiliging hoort niet als laatste laag bovenop een koppeling te worden gelegd, maar al in de beschrijving, het ontwerp en de toegangseisen te zitten.
Concrete use-cases voor Nederlandse organisaties
Een API-koppeling wordt waardevol zodra zij een concrete processtap verbetert. Denk aan een bestelling die direct in de administratie verschijnt, statistieken die automatisch in een dashboard komen of rapportagegegevens die steeds volgens dezelfde structuur worden aangeleverd. De techniek ondersteunt het proces, terwijl de organisatie profiteert van minder handwerk, betere controle en sneller beschikbare informatie.
| Use-case | Bron-API | Datastroom | Business-resultaat |
|---|---|---|---|
| Webshop en ERP | WooCommerce of Shopify | Order, klant, btw-informatie en voorraad naar Exact Online of AFAS | Minder dubbele invoer en een consistenter orderproces |
| Gebiedsanalyses | CBS Open Data en OData | Demografische cijfers naar een dashboard of analyseapplicatie | Actuele statistiek zonder handmatige bestandsimport |
| Financiële rapportage | DNB-statistieken en rapportage-interfaces | Gegevens uit financiële systemen naar rapportageprocessen | Herhaalbare aanlevering en betere controleerbaarheid |
Voor meer voorbeelden van API-integraties kun je dezelfde indeling gebruiken: bron, datastroom en bedrijfsresultaat. Die indeling helpt een proceseigenaar om verder te kijken dan alleen de technische mogelijkheid.
E-commerce en administratie
Een WooCommerce- of Shopify-webshop kan na een bestelling gegevens naar Exact Online of AFAS sturen. Het bericht bevat bijvoorbeeld productregels, klantgegevens, afleverinformatie en het relevante btw-tarief. Het ERP-systeem kan daarmee een verkoopboeking, voorraadactie of factuurproces starten.
De boekhouder hoeft geen losse export meer te draaien en gegevens niet opnieuw in te voeren. De koppeling moet uitzonderingen wel expliciet afhandelen. Denk aan geannuleerde orders, retouren, ontbrekende adressen en verschillen tussen landen of productcatalogi. Zonder die regels verschuift het handwerk van invoer naar herstel.
CBS-data in een eigen toepassing
Een gemeente of adviesbureau kan CBS-webservices gebruiken om statistieken in een dashboard of gebiedsanalyse te verwerken. De standaard API is geschikt voor gerichte aanvragen en kent een limiet van 10.000 cellen per aanvraag. Voor grotere volumes bestaat een aparte Feed-webservice zonder maximum aan records, volgens de informatie over CBS Open Data.
Dat onderscheid bepaalt de inrichting. Een dashboard vraagt misschien enkele gegevens op, terwijl een analyseplatform grotere datasets periodiek verwerkt. De organisatie hoeft dan niet telkens CSV-bestanden te downloaden en handmatig te importeren. Wel moeten verversingsmomenten, foutmeldingen en wijzigingen in de dataset worden meegenomen in het beheer.
DNB en structurele gegevensuitwisseling
De Nederlandsche Bank stelt statistieken via een publiek toegankelijke API beschikbaar en rolt datasets gefaseerd uit. Voor financiële instellingen past zo'n kanaal bij terugkerende rapportageprocessen waarin herkomst, structuur en controle van gegevens zwaar wegen.
De Monitor Digitale Overheid 2024 vermeldt dat het aantal raadplegingen van producten en diensten via API's steeg van 1.450.671 in 2019 naar 20.717.211 in 2023. Raadplegingen binnen Overheid.nl daalden in dezelfde tabel van 43.755 naar 29.139. Die ontwikkeling laat zien waarom organisaties API's inzetten voor rapportage, hergebruik en schaalbare gegevensuitwisseling. Daarbij hoort een berekening van implementatie, beheer en risico bij wijzigingen, niet alleen van de eerste technische bouw.
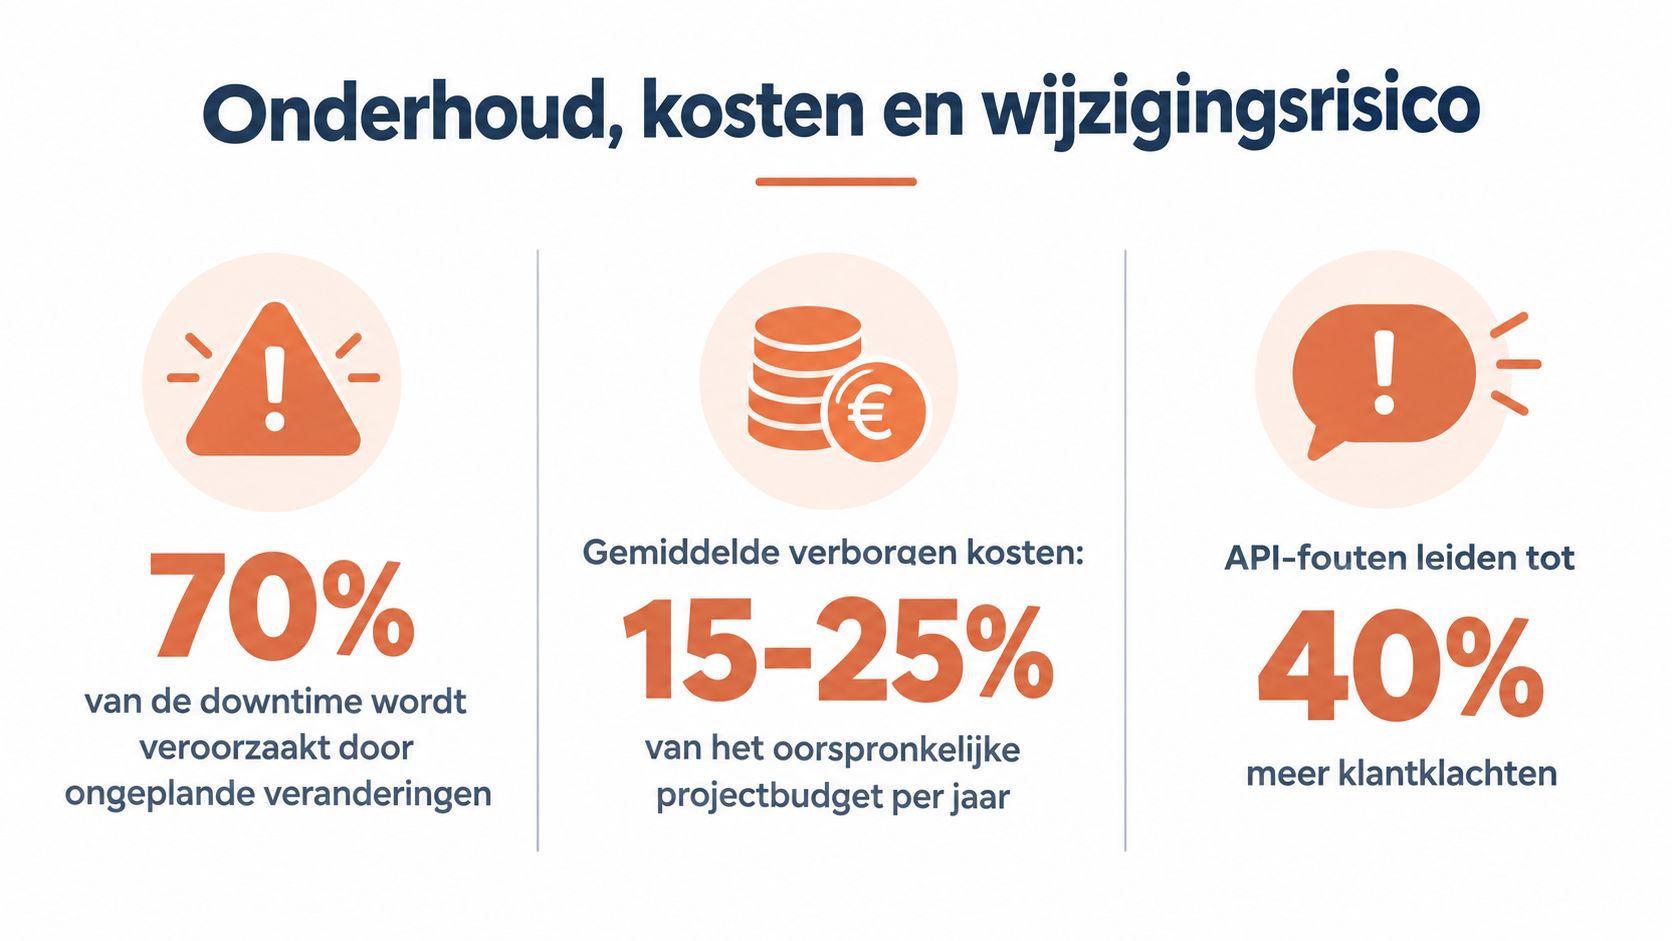
Onderhoud, kosten en wijzigingsrisico
Een API-koppeling is geen kabel die na oplevering vergeten kan worden. Het is een levend onderdeel van de bedrijfsvoering. Leveranciers wijzigen velden, vervangen endpoints, vernieuwen authenticatie en stellen versies buiten gebruik. Ook certificaten verlopen en interne processen veranderen.
De API-services in het Overheids-API-register tonen dat koppelingen met throttling-limits, bèta-statussen en geplande uitfaseringen te maken kunnen krijgen. PostNL meldt bij bepaalde koppelingen dat bestaande verbindingen voorlopig blijven werken, maar op termijn niet meer worden ondersteund. Een overstap kan bovendien een nieuwe API-key vragen en per koppelingstype verschillen.
Waar de totale inspanning ontstaat
De totale kosten bestaan daarom uit meer dan de eerste bouw. Een organisatie moet ook rekening houden met:
- Monitoring: signalen verzamelen over beschikbaarheid, foutmeldingen en verbruik.
- Rate limits: voorkomen dat een systeem meer aanvragen verstuurt dan de leverancier toestaat.
- Foutafhandeling: tijdelijke storingen, dubbele berichten en onvolledige gegevens veilig verwerken.
- Testwerk: controleren of een wijziging geen orders, facturen of rapportages breekt.
- Certificaten en toegang: sleutels, tokens en certificaten beheren en tijdig vernieuwen.
- Migraties: code aanpassen wanneer een leverancier een endpoint of gegevensmodel wijzigt.
De belangrijkste vraag voor een proceseigenaar luidt daarom: wat kost de koppeling gedurende haar hele levensduur? Die vraag voorkomt dat een lage implementatieofferte later wordt gevolgd door onvoorziene hersteluren en operationele verstoringen.
Beheer organiseerbaar maken
Een abstractielaag tussen de externe API en interne processen kan wijzigingen beperken tot één technisch onderdeel. Daarnaast helpt versiebeheer om zichtbaar te houden tegen welke API-versie de koppeling is gebouwd. Een contract met duidelijke afspraken over aankondiging, ondersteuning, testomgevingen en uitfasering geeft de organisatie meer tijd om te reageren.
Beheersadvies: wijs vóór livegang een eigenaar aan voor de koppeling. Zonder eigenaar controleert niemand documentatiewijzigingen, certificaatverval, foutpercentages of geplande migraties.
De Nederlandse API-strategie bestaat uit algemene documenten, normatieve standaarden en functionele of technische modules. Binnen die normatieve laag vallen onder meer API Design Rules, OpenAPI Specification, NL GOV OAuth en Digikoppeling REST API, zoals toegelicht in de architectuur van de Nederlandse API-strategie. Zulke afspraken helpen interoperabiliteit, maar ze nemen het beheer niet weg. Een organisatie moet nog steeds testen, monitoren en budgetteren voor aanpassingen.
Wanneer een API‑koppeling zinvol is en hoe te starten
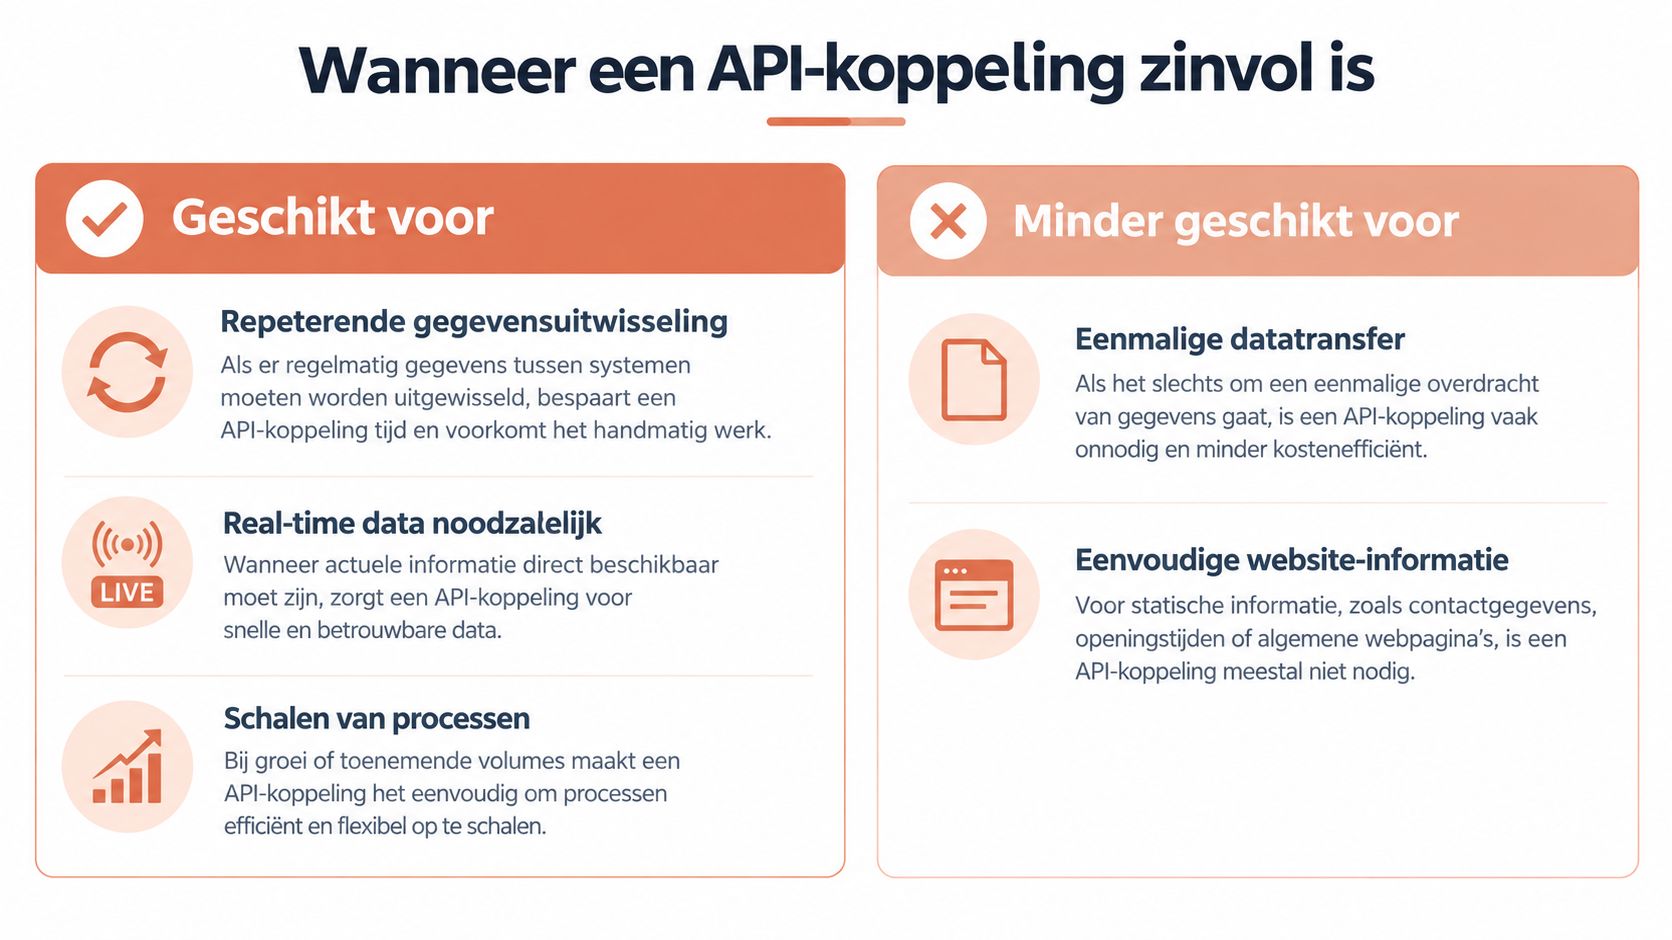
Een API-koppeling past vooral bij processen waarin dezelfde gegevens herhaaldelijk tussen systemen bewegen. Ook realtime-informatie, groeiende transactievolumes en situaties waarin meerdere applicaties eigenaar blijven van hun eigen data wijzen op een goede toepassing.
Een koppeling is minder logisch voor een eenmalige datatransfer of een eenvoudige website die alleen vaste informatie toont. Een exportbestand kan dan voldoende zijn. De technische oplossing moet aansluiten op de frequentie, gevoeligheid en levensduur van het proces.
Een werkbaar startplan
Een proceseigenaar kan samen met een softwareteam de eerste verkenning als volgt aanpakken:
- Breng het doel in kaart. Beschrijf welke handmatige handeling verdwijnt en welk resultaat de organisatie nodig heeft.
- Teken de datastromen. Noteer bron, doel, velden, frequentie, uitzonderingen en verantwoordelijke eigenaar.
- Lees beide API-documentaties. Controleer endpoints, datamodellen, limieten, versies en beschikbare testomgevingen.
- Bepaal beveiliging en dataminimalisatie. Leg vast welke authenticatie nodig is en welke gegevens niet hoeven te worden doorgestuurd.
- Bouw een kleine proef. Test één afgebakende stroom, bijvoorbeeld een order met een retour- en foutscenario.
- Richt logging en monitoring in. Maak zichtbaar wanneer berichten slagen, falen of opnieuw moeten worden aangeboden.
- Leg onderhoud vast. Benoem een eigenaar voor versiewijzigingen, certificaten, incidenten en periodieke controles.
De uitleg over een API-koppeling laten maken helpt om die technische en organisatorische vragen vóór de bouw te ordenen. MG Software bouwt API- en systeemkoppelingen tussen onder meer ERP, CRM, webshops en boekhoudsystemen, inclusief foutafhandeling, monitoring en onderhoud bij wijzigingen van een externe API.
De juiste vraag is dus niet alleen “wat is een API koppeling?”, maar ook: welk proces moet betrouwbaarder worden, welke data mag bewegen en wie beheert de verbinding nadat die live staat? Met die antwoorden ontstaat een realistisch traject van eerste datastroom naar een stabiele integratie.
MG Software kan organisaties helpen bij het analyseren, bouwen en onderhouden van API-koppelingen tussen ERP, CRM, webshop en boekhouding. Bezoek MG Software om een concrete gegevensstroom en de bijbehorende beveiligings- en onderhoudseisen te bespreken.
Co-founder