Workflows15 sep 202614 min leestijd
Wat doet een CISO taken rol en verantwoordelijkheden
Wat doet een CISO precies? Ontdek taken, verantwoordelijkheden, skills en rapportagelijnen van de CISO binnen IT en bedrijfsstrategie.

Co-founder
Introductie
Een directie bespreekt een nieuwe applicatie. De leverancier noemt authenticatie, koppelingen en rapportages. De IT-manager krijgt de vraag of alles veilig is en antwoordt dat er een firewall, back-ups en antivirus aanwezig zijn. Toch blijft één vraag onbeantwoord: wie bepaalt welk risico de organisatie aanvaardt, wie controleert of maatregelen werken en wie rapporteert daarover aan het bestuur?
Daar begint de vraag wat doet een CISO. De Chief Information Security Officer is geen technisch supportpunt en ook geen extra beheerder binnen IT. In Nederland is de CISO een governance- en escalatiefunctie die beleid, uitvoering en toetsing met elkaar verbindt. Het Nationaal Cyber Security Centrum beschrijft de CISO als een sturende en aanjagende rol bij het realiseren van digitale weerbaarheid.
Wat een CISO betekent voor jouw organisatie
Een organisatie kan jarenlang digitaal groeien zonder duidelijke beveiligingssturing. Nieuwe software wordt gekoppeld aan CRM-systemen, medewerkers krijgen toegang tot klantdata en processen verplaatsen naar de cloud. Als afdelingen hun eigen keuzes maken, ontstaat beveiliging als een verzameling losse maatregelen. De directie ziet dan technische oplossingen, maar niet altijd welke risico's bewust of onbewust worden aanvaard.
De CISO maakt van die losse keuzes een bestuurbaar gesprek. Een onderbroken productieproces, onbetrouwbare rapportage of verkeerd gedeeld dossier raakt klanten, medewerkers, leveranciers en bestuurders. Het kan ook wettelijke verplichtingen raken. De CISO vertaalt zulke scenario's naar risico's, prioriteiten en besluiten die het management kan begrijpen en formeel kan nemen.
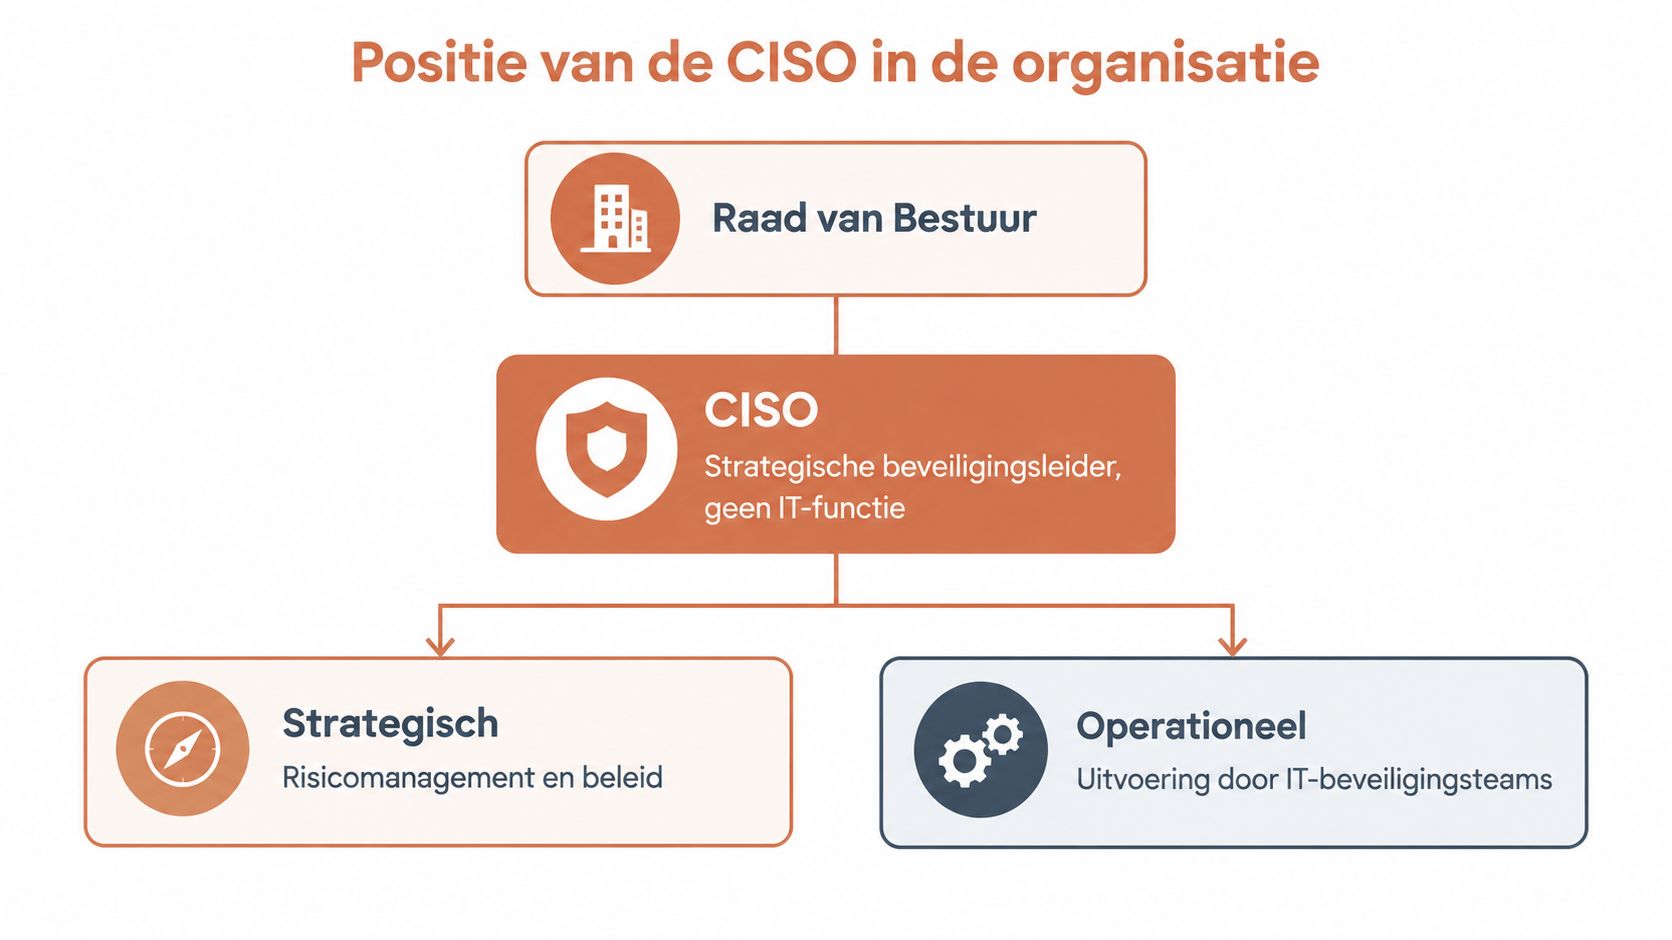
Daarmee werkt de CISO op het snijvlak van beleid, uitvoering en toetsing. Beleid bepaalt welke bescherming nodig is, de organisatie voert maatregelen uit en een onafhankelijke controle beoordeelt of die maatregelen werken. Binnen de Nederlandse Three Lines of Defense bewaakt de CISO bovendien de scheiding tussen die verantwoordelijkheden. De CISO stuurt aan, agendeert en escaleert, maar neemt niet automatisch alle uitvoerende of controlerende taken over.
Het NCSC koppelt de rol aan beleid, risicobeoordeling, monitoring, rapportage en toezicht op effectiviteit. De rapportagelijn naar bestuur of directie is daarom belangrijk: risico's moeten op het juiste niveau terechtkomen, vooral wanneer uitvoering achterblijft of een besluit over risicoacceptatie nodig is.
Praktische regel: als niemand kan uitleggen wie risico's escaleert en wie controleert of maatregelen werken, zijn er waarschijnlijk wel securityactiviteiten, maar nog geen volwassen securitygovernance.
Menselijke fouten horen daarbij nadrukkelijk op de bestuurlijke agenda. In 2024 zag 70% van de Nederlandse CISO's menselijke fouten als de grootste cyberkwetsbaarheid, tegenover 56% in 2023, volgens het Nederlandse verslag over het Voice of the CISO-rapport. De vraag is dus niet alleen of beveiliging wordt uitgevoerd, maar ook wie erop stuurt, wie toetst en wie verantwoording aflegt.
Wat een CISO is en waarom de rol geen IT functie is
Een CISO is de persoon die informatiebeveiliging bestuurbaar maakt. Dat betekent niet dat deze persoon iedere technische instelling zelf uitvoert. De CISO bepaalt samen met bestuur en management welke beveiligingsdoelen gelden, laat risico's beoordelen, bewaakt de voortgang en maakt zichtbaar waar besluiten of escalaties nodig zijn.
Een bruikbare analogie is die van een regisseur van weerbaarheid. De brandweer blust een brand, maar een regisseur van brandveiligheid bepaalt ook welke gebouwen extra aandacht nodig hebben, welke procedures gelden, wie inspecteert en hoe de organisatie leert van een incident. Zo werkt een CISO eveneens. Securityteams implementeren technische maatregelen, terwijl de CISO zorgt dat die maatregelen passen bij risico's, beleid en bedrijfsdoelen.
De drie lijnen houden verantwoordelijkheden zuiver
Nederlandse CISO-governance sluit aan bij het Three Lines of Defense-model. De adviserende, uitvoerende en controlerende rol mogen niet in één functie worden gecombineerd, zoals het NCSC uiteenzet in zijn publicatie over effectieve informatiebeveiliging.
De scheiding werkt in de praktijk als volgt:
- De eerste lijn voert uit: lijnmanagement en operationele teams nemen maatregelen, beheren processen en dragen verantwoordelijkheid voor de dagelijkse beheersing.
- De tweede lijn stuurt en adviseert: de CISO ondersteunt, stelt kaders, jaagt verbeteringen aan en bewaakt risico's.
- De derde lijn toetst onafhankelijk: internal audit of een vergelijkbare toetsende functie beoordeelt of governance en beheersmaatregelen deugen.
De CISO kan dus wel eisen formuleren voor toegangsbeheer, logging of incidentrespons, maar hoort niet tegelijk de enige uitvoerder en controleur daarvan te zijn. Anders zou dezelfde functie haar eigen werk moeten goedkeuren.
De CISO verbindt techniek met besluitvorming
Een technische oplossing is pas bestuurlijk relevant wanneer duidelijk is welk risico ermee wordt verkleind. Multi-factor-authenticatie kan bijvoorbeeld ongeautoriseerde toegang bemoeilijken, maar de CISO moet ook vragen wie de maatregel beheert, welke uitzonderingen bestaan en hoe de effectiviteit wordt gecontroleerd.
Daarom werkt een CISO met begrijpelijke scenario's. Een koppeling tussen een klantportaal en een administratiesysteem vraagt niet alleen om een veilige API, maar ook om afspraken over gegevens, bevoegdheden, logging, foutafhandeling en incidentmelding. De CISO zorgt dat die vragen een eigenaar krijgen en dat het bestuur weet welke resterende risico's bestaan.
Kerntaken en verantwoordelijkheden van een CISO in de praktijk
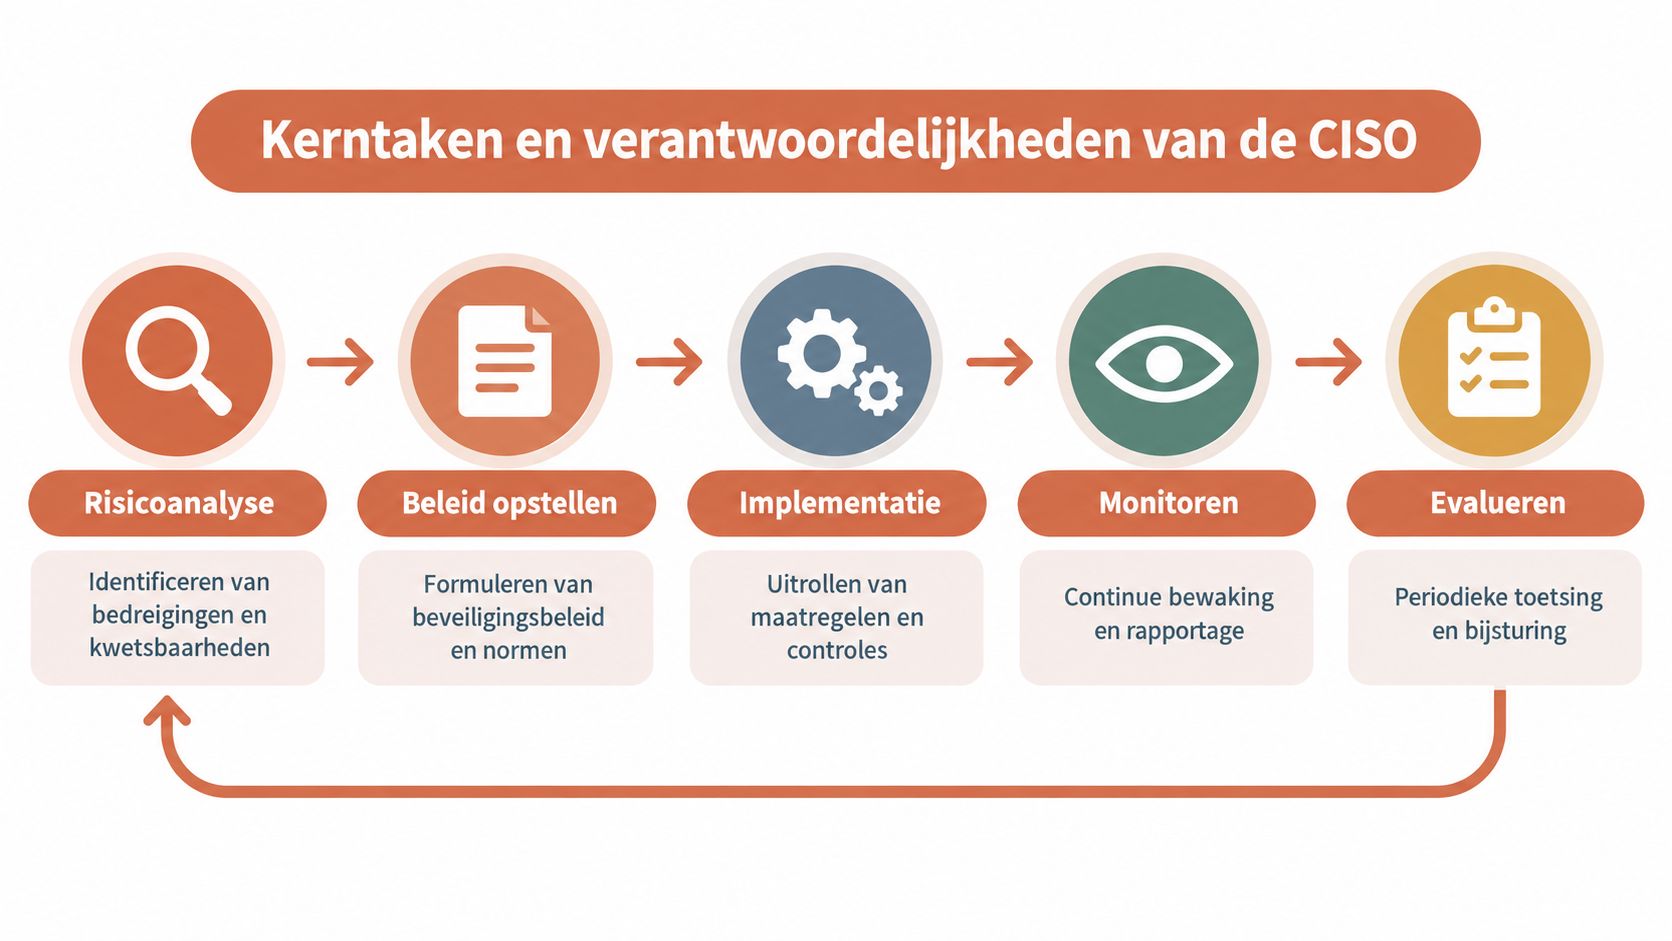
De kerntaken vormen samen een gesloten besturingscyclus. De CISO begint niet bij een tool, maar bij de vraag wat de organisatie moet beschermen en welke gevolgen een verstoring heeft. Daarna volgen beleid, implementatie, controle en bijsturing.
Van risico naar beleid
De CISO laat risico's rond beschikbaarheid, integriteit en vertrouwelijkheid identificeren. Beschikbaarheid gaat over toegang tot systemen en informatie wanneer de organisatie die nodig heeft. Integriteit gaat over betrouwbaarheid en ongewenste wijzigingen. Vertrouwelijkheid gaat over toegang tot informatie door de juiste personen.
Op basis daarvan ontstaat informatiebeveiligingsbeleid. Dat beleid beschrijft niet alleen algemene ambities, maar ook normen voor bijvoorbeeld toegangsrechten, leveranciers, incidenten, gegevensverwerking en wijzigingsbeheer. De CISO kan het beleid zelf opstellen of laten opstellen, zolang duidelijk blijft wie het vaststelt en wie de uitvoering draagt.
Een organisatie die bedrijfssoftware laat koppelen, kan de basis van beveiliging van bedrijfssoftware gebruiken als praktisch vertrekpunt voor vragen over toegang, gegevensstromen en beheer. De CISO vertaalt zulke technische onderwerpen vervolgens naar risico's en bestuurlijke keuzes.
Van beleid naar uitvoering
Na goedkeuring moet het lijnmanagement maatregelen laten implementeren. De CISO bewaakt of die vertaling daadwerkelijk plaatsvindt en of uitzonderingen worden geregistreerd. Dat vraagt om samenwerking met IT, applicatie-eigenaren, HR, juridische functies, leveranciers en proceseigenaren.
De dagelijkse praktijk kan bestaan uit:
- Risicobeoordeling: bepalen welke systemen, processen en gegevens kritisch zijn.
- Maatregelen sturen: prioriteiten vastleggen voor toegangsbeheer, awareness, logging, back-ups en herstel.
- Incidentcoördinatie: zorgen dat betrokken teams weten wie onderzoekt, beslist, communiceert en rapporteert.
- Bewustwording organiseren: medewerkers helpen om veilig gedrag onderdeel van het werkproces te maken.
- Audit voorbereiden: aantonen welke afspraken gelden, welke controles zijn uitgevoerd en welke verbeteringen openstaan.
- Wetgeving duiden: juridische eisen vertalen naar werkbare beleidsregels en verantwoordelijkheden.
Van controle naar verbetering
Een CISO rapporteert niet alleen dat een maatregel bestaat. De relevante vraag is of de maatregel werkt en of de organisatie dat kan aantonen. Daarvoor zijn controleerbare workflows nodig, bijvoorbeeld rond het aanvragen, goedkeuren, wijzigen en intrekken van toegangsrechten.
Incidenten sluiten de cyclus niet af. Ze leveren informatie op voor een nieuwe risicoanalyse. Als een medewerker door een onduidelijk proces verkeerde gegevens deelt, kan de oplossing bestaan uit betere instructies, strengere rechten, technische waarschuwingen of een andere workflow. De CISO rapporteert de uitkomst aan directie en lijnmanagement, zodat besluiten niet blijven steken in een technisch ticket.
CISO versus ISO FG en lijnmanagement helder onderscheiden
Verwarring ontstaat wanneer functies op papier verschillende namen hebben, maar in de praktijk dezelfde vergaderingen en taken delen. Een ISO kan bijvoorbeeld dagelijks beleid beheren en controles uitvoeren, terwijl een CISO bestuurlijke kaders stelt. Een Functionaris Gegevensbescherming bewaakt de naleving van privacywetgeving en moet onafhankelijk kunnen adviseren. Het lijnmanagement blijft eigenaar van de processen en de uitvoering.
| Rol | Kernverantwoordelijkheid | Mandaat en rapportage |
|---|---|---|
| CISO | Stuurt op informatiebeveiligingsbeleid, risico's, maatregelen, incidentcoördinatie en rapportage | Adviseert gevraagd en ongevraagd, escaleert risico's en rapporteert over de effectiviteit. Hoort niet zelf de operationele eigenaar van alle maatregelen te zijn |
| ISO | Ondersteunt de dagelijkse inrichting en het beheer van het informatiebeveiligingsmanagement | Werkt binnen het beveiligingskader en rapporteert doorgaans aan de CISO of een aangewezen manager |
| FG | Houdt toezicht op de naleving van privacyregels, adviseert over gegevensbescherming en kan onafhankelijk opereren | Rapporteert over privacytoezicht en moet zonder ongepaste instructies kunnen werken |
| Lijnmanagement | Bezit processen, middelen, systemen en de dagelijkse uitvoering | Beslist binnen het eigen mandaat, voert maatregelen uit en draagt verantwoordelijkheid voor naleving in de lijn |
Wie accepteert het risico?
De CISO benoemt risico's en adviseert over behandeling. De proceseigenaar of bestuurder beslist, binnen het mandaat van de organisatie, of een restrisico wordt vermeden, verminderd, overgedragen of geaccepteerd. Een CISO hoort niet stilzwijgend risicoacceptatie over te nemen, omdat daarmee de bestuurlijke verantwoordelijkheid onzichtbaar wordt.
De Nederlandse overheid beschrijft dezelfde grens in de Staatscourant over de positie van de CISO. Daarin staat dat de CISO informatiebeveiliging coördineert, de bestuurder ondersteunt met gevraagd en ongevraagd advies, beleid vertaalt en rapporteert over uitvoering door het lijnmanagement. De CISO is niet verantwoordelijk voor de informatiebeveiliging die het lijnmanagement zelf moet uitvoeren.
Governance werkt pas als advies, uitvoering en besluitvorming een naam, een eigenaar en een rapportagelijn hebben.
De contrarian conclusie is helder. Een CISO hoeft niet de beste firewallbeheerder van de organisatie te zijn. De functie moet vooral kunnen bepalen welke vragen aan het bestuur moeten worden voorgelegd, welke eigenaar actie moet nemen en wanneer een tekortkoming niet langer als operationeel probleem kan worden behandeld.
Rapportagelijnen en positie binnen IT en bedrijfsstrategie
Een incident legt de rapportagelijn meteen bloot. Als de CISO alleen aan een IT-manager rapporteert, kan een risico dat meerdere bedrijfsafdelingen raakt blijven steken bij technische prioriteiten. Een rechtstreekse of onafhankelijke rapportagelijn naar bestuur of directie maakt escalatie mogelijk wanneer kosten, snelheid en beveiliging elkaar raken.
De CISO werkt op het snijvlak van beleid, uitvoering en toetsing. De functie coördineert informatiebeveiliging, adviseert de bestuurder, vertaalt wetgeving en bedrijfsdoelen naar beleid en rapporteert over de uitvoering door het lijnmanagement. Die uitvoering blijft bij de proceseigenaren en managers. Zo blijft zichtbaar wie adviseert, wie uitvoert en wie bestuurlijk beslist.
De CISO naast IT, niet onder techniek
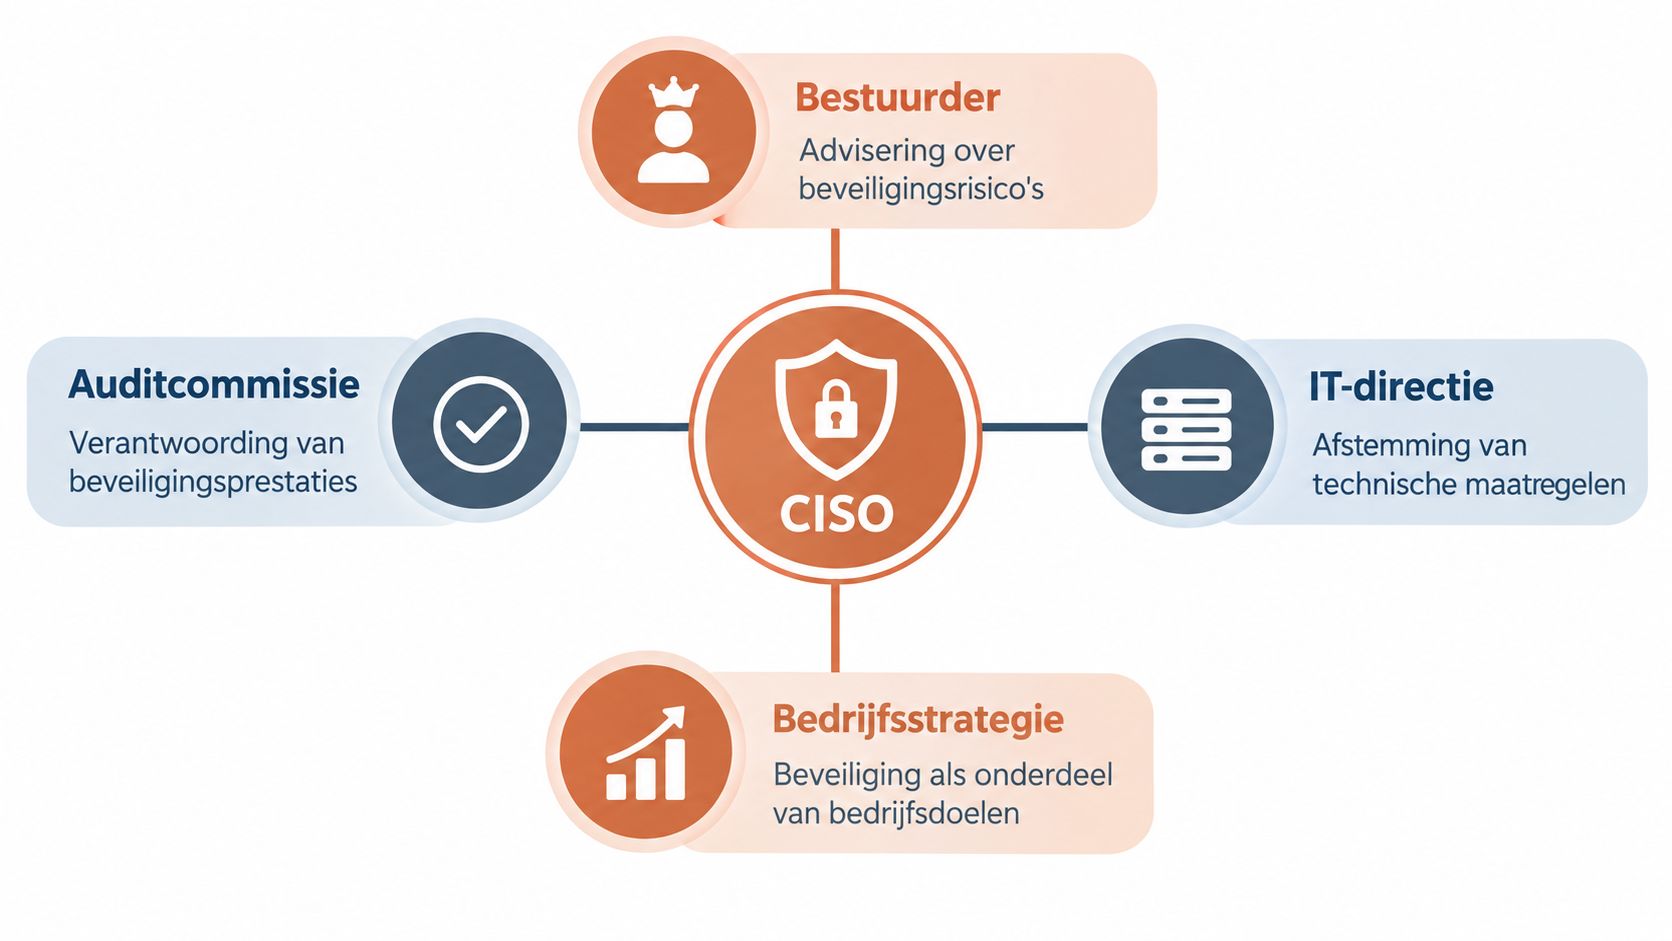
De CISO moet nauw samenwerken met IT-directie en technische teams. Beleid dat technisch niet uitvoerbaar is, blijft papier. De technische haalbaarheid bepaalt echter niet automatisch welk risico de onderneming aanvaardt. Dat is een besluit voor de verantwoordelijke eigenaar of bestuurder.
Een goede rapportagelijn laat drie stromen naast elkaar zien:
- Advies aan de bestuurder: welke risico's kunnen continuïteit, verplichtingen of bedrijfsdoelen raken?
- Afstemming met IT: welke maatregelen zijn nodig, wie voert ze uit en welke afhankelijkheden bestaan?
- Toetsing en rapportage: zijn maatregelen ingevoerd, werken ze zoals bedoeld en waar blijft een tekortkoming bestaan?
Deze scheiding sluit aan op de Nederlandse Three Lines of Defense. De eerste lijn beheert processen en risico's in de dagelijkse uitvoering. De tweede lijn ondersteunt, coördineert en bewaakt het kader, waar de CISO doorgaans een rol heeft. De derde lijn toetst onafhankelijk, bijvoorbeeld via internal audit. De CISO kan dus rapporteren over uitvoering, maar die uitvoering niet zelf als bewijs aanvoeren.
Bij softwaremodernisering en nieuwe koppelingen hoort de CISO vroeg aan tafel. Autorisaties, gegevensstromen, logging, leveranciersafspraken en herstelmogelijkheden worden dan ontwerpkeuzes. Beveiliging krijgt zo een plaats vóór de ingebruikname, niet pas tijdens een controle achteraf.
ISO 27001 en de Cybersecuritywet
NEN-EN-ISO/IEC 27001:2023 beschrijft een managementsysteem dat organisaties binnen hun context moeten inrichten, implementeren, onderhouden en continu verbeteren, zoals toegelicht door NEN bij ISO/IEC 27001:2023. Dat past bij de CISO-cyclus: risico's begrijpen, maatregelen organiseren, werking beoordelen en verbeteringen opvolgen.
Ook de Nederlandse implementatie van NIS2 beïnvloedt de besturing. Volgens de toelichting op de Cybersecuritywet en NIS2 moeten vitale aanbieders incidenten melden bij het NCSC. Ook bijna-ongelukken met aanzienlijke mogelijke gevolgen kunnen onder de meldplicht vallen. De gevolgen van de Cybersecuritywet en NIS2 voor softwareleveranciers reiken daarom verder dan alleen de meldplicht.
De CISO vertaalt zulke verplichtingen naar afspraken over detecteren, beoordelen, melden, besluiten en leren van incidenten. Daarmee wordt rapportage een bestuurlijk instrument, geen verzameling technische meldingen.
Welke skills en competenties een effectieve CISO nodig heeft
Een effectieve CISO verbindt technische basiskennis met bestuurlijke scherpte. De functie vraagt niet dat iemand elk product zelf configureert. Wel moet de CISO kunnen beoordelen of een technische keuze het relevante bedrijfsrisico vermindert. Zo blijft de rol verbonden met beleid, uitvoering en toetsing. Een CISO die alleen oplossingen kiest, mist de besluitvorming. Wie alleen beleid schrijft, mist de dagelijkse werking.
Risico's begrijpelijk maken
De eerste vaardigheid is vertalen. Een bestuurder heeft meer aan: “Als deze koppeling uitvalt, stopt de facturatie,” dan aan een lijst kwetsbaarheden zonder bedrijfscontext. De CISO verbindt dreiging, mogelijk gevolg, proceseigenaar en maatregel. Daardoor wordt duidelijk wie moet handelen en welk besluit nodig is.
Prioriteren hoort daarbij. Niet ieder systeem krijgt dezelfde bescherming. Kritieke processen vragen om herstelafspraken, passende toegangsrechten, logging en periodieke toetsing. De CISO maakt zichtbaar waarom een maatregel nu nodig is en welk risico blijft bestaan als uitvoering wordt uitgesteld. In de Three Lines of Defense blijft de scheiding helder: de eerste lijn voert maatregelen uit, de tweede lijn ondersteunt en bewaakt, en de derde lijn toetst onafhankelijk.
Gedrag en incidenten sturen
Menselijk handelen beïnvloedt digitale weerbaarheid sterk. Volgens het eerder genoemde Voice of the CISO-onderzoek zagen CISO's menselijke fouten als een belangrijke cyberkwetsbaarheid, en nam die zorg toe ten opzichte van het voorgaande jaar.
Awareness is daarom meer dan een jaarlijkse presentatie. De CISO laat medewerkers oefenen met herkenbare situaties, beperkt toegang tot wat voor hun werk nodig is en gebruikt logging om afwijkingen te signaleren. Workflows moeten belangrijke handelingen controleerbaar maken. Zo wordt beleid zichtbaar in het dagelijks werk.
Een incident vraagt om coördinatie en besluitvaardigheid. De CISO brengt technische teams, management, juridische functies, communicatie en leveranciers bij elkaar. Een incident response-template kan rollen, contactmomenten, besluitvorming en evaluatie vooraf vastleggen. Dat voorkomt discussie over verantwoordelijkheden op het moment dat tijd schaars is.
Communiceren onder druk
CISO's verwachten volgens het eerder genoemde onderzoek een hogere operationele druk en meer kans op ernstige cyberaanvallen. Een effectieve CISO vertaalt die verwachting naar voorbereiding, zonder angst als stuurmiddel te gebruiken. Heldere escalatiecriteria helpen bepalen wanneer een incident naar het management of bestuur moet.
Voor een kleinere organisatie kan een externe of parttime CISO beleid, risico's en escalatie organiseren. Een grotere organisatie heeft eerder iemand nodig die meerdere securityteams, leveranciers en auditfuncties op één bestuurlijk ritme brengt. In beide situaties blijven oordeelsvermogen, onafhankelijkheid, communicatie en opvolging belangrijker dan functietitel of productkennis alleen.
Hoe de CISO waarde toevoegt en wanneer je er een nodig hebt
De waarde van een CISO zit in de verbinding tussen digitale ambitie en verantwoord risico nemen. Een organisatie heeft een CISO nodig zodra software, gegevens, leveranciers of wettelijke verplichtingen niet meer overzichtelijk door één IT-team kunnen worden bestuurd. Signalen zijn terugkerende incidenten, onduidelijk eigenaarschap, auditbevindingen zonder opvolging en directiebesluiten waarbij beveiligingsrisico's niet expliciet worden vastgelegd.
Een fulltime CISO past bij een organisatie met complexe processen, meerdere bedrijfsonderdelen of een voortdurende toezicht- en rapportagebehoefte. Een parttime of virtuele CISO kan passend zijn wanneer de governance wel structureel moet worden ingericht, maar de dagelijkse uitvoeringscapaciteit elders ligt. De grens blijft hetzelfde: een externe CISO moet mandaat, toegang tot informatie en een duidelijke escalatieroute krijgen.
ISO 27001 biedt daarbij een bruikbaar managementsysteem voor continu verbeteren. De CISO kan de organisatie helpen om risico's, beleid, controles, audits en verbeteracties als één bestuurlijke cyclus te organiseren. Zo wordt beveiliging geen losse verzameling maatregelen, maar een onderdeel van de bedrijfsstrategie.
Voor organisaties die applicaties bouwen, koppelingen onderhouden of legacy gefaseerd moderniseren, hoort de CISO vroeg aan tafel te zitten. MG Software ontwikkelt maatwerksoftware, webapplicaties, API-koppelingen en AI-integraties, met aandacht voor authenticatie, autorisaties, logging, onderhoud en gefaseerde implementatie.
MG Software helpt organisaties om security-eisen te vertalen naar betrouwbare maatwerksoftware, koppelingen en moderniseringstrajecten, zodat governance ook in de uitvoering zichtbaar blijft. Bespreek de beveiligings- en continuïteitsdoelen van een digitaal project en bezoek MG Software voor een concrete volgende stap.
Co-founder